Schneider Electric ha rilasciato una patch per StruxureWare Data Center Expert[1] e raccomanda ai propri utenti di installare al più presto gli aggiornamenti disponibili. Positive Technologies - produttore leader nella fornitura di soluzioni di sicurezza aziendale, gestione delle vulnerabilità, analisi delle minacce e protezione delle applicazioni – ha recentemente annunciato di aver rilevato una vulnerabilità critica nel sistema StruxureWare Data Center Expert di Schneider Electric. StruxureWare Data Center Expert è una soluzione DCIM (Data Center Infrastructure Management) progettata per la gestione dell’infrastruttura fisica, incluse sicurezza, energia e ambiente.
La conoscenza aiuta a rendere liberi e dunque è importante approfondire i diversi aspetti tecnologici, scientifici, culturali e sociali.
Visualizzazione post con etichetta XSS. Mostra tutti i post
Positive Technologies rivela vulnerabilità in data center di Schneider
Schneider Electric ha rilasciato una patch per StruxureWare Data Center Expert[1] e raccomanda ai propri utenti di installare al più presto gli aggiornamenti disponibili. Positive Technologies - produttore leader nella fornitura di soluzioni di sicurezza aziendale, gestione delle vulnerabilità, analisi delle minacce e protezione delle applicazioni – ha recentemente annunciato di aver rilevato una vulnerabilità critica nel sistema StruxureWare Data Center Expert di Schneider Electric. StruxureWare Data Center Expert è una soluzione DCIM (Data Center Infrastructure Management) progettata per la gestione dell’infrastruttura fisica, incluse sicurezza, energia e ambiente.
Etichette:
Bollettini vulnerabilità,
Crittografia,
Data Center,
Dcmi,
Hacker,
HMI,
IDC,
Password,
Patch,
Positive Hack Days,
Positive Technologies,
Server,
Vulnerabilità,
Vulnerability management,
XSS
WordPress chiude otto problemi di sicurezza e 61 bug con WP 4.7.1
WordPress versione 4.7.1 è stata appena rilasciata spingendo fuori correzioni per diversi problemi che affliggevano la piattaforma. Il rilascio di sicurezza e di manutenzione arriva quasi dopo un mese dalla grande release di WordPress versione 4.7 nel dicembre dello scorso anno. L'ultima release risolve otto problemi di sicurezza che sono stati segnalati dopo il rilascio della versione principale. La versione 4.7.1 corregge anche più di sessanta bug presenti nella precedente release. Mantenere il proprio sito WordPress aggiornato è fondamentale per la sicurezza e la stabilità. Gli utenti sono invitati ad aggiornare all'ultima versione di WordPress 4.7.1 il più presto possibile.
Adobe fissa bug in AEM e Google Chrome lascia Flash per HTML5
Adobe aggiorna di frequente il suo Flash Player per risolvere i problemi di sicurezza che affliggono questa applicazione. Purtroppo, ci sono ancora una certa quantità di correzioni che l'azienda deve fare per rendere sicuro il celebre plug-in. Tuttavia, Adobe questo mese non ha incluso alcun update per Flash, ma ha rilasciato solo alcuni hot fix per Adobe Experience Manager. Come già noto, grandi aziende come Facebook e YouTube hanno già abbandonato Flash Player per il nuovo HTML5, più sicuro del vecchio lettore sviluppato da Adobe. Google ha annunciato che "de-enfatizzerà" Adobe Flash nel suo browser Chrome in favore di HTML5 dal prossimo mese.
Attacco a sito Apple Developer: ancora offline, dubbi su hacker Balic
Un'indagine del Guardian ha messo in dubbio i crediti di un ricercatore turco con sede nel Regno Unito secondo cui avrebbe hackerato il portale degli sviluppatori di Apple, che è rimasto offline per più di una settimana. Ibrahim Balic, che si descrive come un consulente di sicurezza, ha affermato domenica scorsa di aver scoperto un certo numero di punti deboli nel sito in developer.apple.com che gli hanno permesso di afferrare indirizzi email degli sviluppatori registrati.
1 attacco di phishing su 5 colpisce organizzazioni finanziarie e banche
Un attacco di phishing su cinque, registrato tra maggio 2012 e la fine di aprile 2013, ha avuto come obiettivo banche e altre organizzazioni finanziarie. Questo dato emerge da una ricerca sull’evoluzione delle minacce di phishing condotta dagli esperti di Kaspersky Lab, utilizzando i dati raccolti grazie alla soluzione Kaspersky Security Network basata sul cloud.
Secondo Kaspersky Lab, il 20,64% di tutte le minacce di phishing registrate nel periodo compreso tra maggio 2012 e aprile 2013 miravano ai conti delle banche e alle varie organizzazioni finanziarie in tutto il mondo. Il dato ricevuto dal Kaspersky Security Network è stato indirettamente confermato dalle banche: secondo i risultati di un’indagine globale condotta nella primavera 2013 da B2B International insieme a Kaspersky Lab, infatti, circa il 37% di tutte le banche intervistate hanno dichiarato di essere state colpite almeno una volta da attacchi di phishing, durante i precedenti 12 mesi.
Non sorprende che l’online banking e l’e-commerce siano l’obiettivo preferito dai criminali: anche da un attacco condotto con successo sulle pagine dei motori di ricerca, dei social network o dei servizi di email si possono ottenere informazioni relative ai dati personali. I criminali informatici devono trovare acquirenti interessati a queste informazioni, ma utilizzando con successo false pagine che riproducono servizi di online banking o pagine di shopping online è facile arrivare ai conti correnti degli utenti.
Nonostante la crescita esponenziale degli attacchi di phishing, è sufficiente installare un prodotto di sicurezza con le funzionalità necessarie per proteggere anche gli utenti più inesperti durante le operazioni finanziarie online. I prodotti consumer di Kaspersky Lab, come Kaspersky Internet Security e Kaspersky PURE, proteggono le operazioni finanziarie online attraverso l’implementazione della tecnologia Safe Money, che è stata sviluppata studiando le tecniche utilizzate dai truffatori per colpire i servizi di banking online e shopping online.
Safe Money integra tra le numerose funzionalità anche una sicurezza anti-phishing avanzata. Ad esempio, impedisce l'esecuzione nel browser di qualsiasi codice potenzialmente pericoloso, proteggendo così l'utente da attacchi XSS e tentativi di download automatici del malware da un sito infetto. Inoltre, controlla che gli utenti accedano solo a siti legittimi, grazie al database costantemente aggiornato di siti web affidabili e di URL di phishing.
Allo stesso tempo, i meccanismi euristici integrati nei prodotti Kaspersky Lab possono rilevare efficacemente collegamenti nocivi, anche se non sono inclusi nel database. La tecnologia Safe Money è stata introdotta nel 2012 come parte integrante di Kaspersky Internet Security 2013. Da allora, i suoi vantaggi sono stati apprezzati da milioni di utenti in tutto il mondo.
Fonte: Kaspersky
Anonymous boicotta Kim Dotcom, vulnerabilità XSS nel servizio MEGA
Il recente servizio Mega presentato nel fine settimana da Kim Dotcom, ha causato molte polemiche. Il sito non funziona correttamente, sono stati identificati alcuni problemi di sicurezza e, anche gli hacker Anonymous hanno voltato le spalle ad esso, chiamando Kim Dotcom una spia. Un anno fa, quando le autorità degli Stati Uniti hanno messo giù Megaupload, il movimento Anonymous è stato il primo a protestare.
Microsoft, rilasciati 2 bollettini di sicurezza per il patch day di settembre
Microsoft ha da poco rilasciato gli aggiornamenti relativi al patch day di settembre 2012, che includono solo due bollettini di sicurezza classificati come importanti e riguardanti due software che probabilmente poche aziende utilizzano. Dopo le 15 aggiornamenti rilasciati ad agosto scorso, l’azienda di Redmond ha distribuito solo due aggiornamenti per Microsoft Visual Studio Team Foundation Server e Microsoft System Center Configuration Manager. La seguente tabella riassume i bollettini sulla sicurezza di questo mese in ordine di gravità.
• MS12-061 - Una vulnerabilità in Visual Studio Team Foundation Server può consentire l'acquisizione di privilegi più elevati (2719584). Questo aggiornamento per la protezione risolve una vulnerabilità (CVE-2012-1892) segnalata privatamente in Visual Studio Team Foundation Server.
La vulnerabilità può consentire l'acquisizione di privilegi più elevati se un utente fa clic su un collegamento appositamente predisposto in un messaggio e-mail o accede a una pagina web che viene utilizzata per sfruttare la vulnerabilità. In tutti i casi, tuttavia, non è in alcun modo possibile per un utente malintenzionato obbligare gli utenti a eseguire queste azioni.
Al contrario, l'utente malintenzionato dovrebbe convincere gli utenti a visitare un sito Web, in genere inducendoli a fare clic su un collegamento in un messaggio di posta elettronica o di Instant Messenger che li indirizzi al sito Web dell'utente malintenzionato. Questo aggiornamento viene contrassegnato come "importante".
• MS12-062 - Una vulnerabilità in System Center Configuration Manager può consentire l'acquisizione di privilegi più elevati (2741528). Questo aggiornamento per la protezione risolve una vulnerabilità (CVE-2012-2536) segnalata privatamente. La vulnerabilità può consentire l'acquisizione di privilegi più elevati se un utente visita un sito Web interessato per mezzo di un URL appositamente predisposto.
Poiché non è in alcun modo possibile obbligare gli utenti a visitare un sito web. Al contrario, l'utente malintenzionato dovrebbe invogliare le vittime a visitare il sito, in genere inducendole a fare clic su un collegamento in un messaggio di posta elettronica o di messaggistica immediata che le indirizzi al sito Web dell'utente malintenzionato.
Questo aggiornamento viene contrassegnato come "importante". Come di consueto, Microsoft ha rilasciato una versione aggiornata dello strumento di rimozione malware (890830) per Microsoft Windows Software su Windows Update, Microsoft Update, Windows Server Update Services, e il Download Center.
Per informazioni sulle versioni non correlate alla protezione in Windows Update e Microsoft Update e descrizione del Software Update Services, vedere Microsoft Knowledge Base 894199. Il prossimo appuntamento con il patch day di Microsoft è previsto per martedì 9 ottobre.
Attacco hacker a siti di calcio europei, diffusi dati personali degli utenti
Gli esperti di sicurezza dei G Data SecurityLabs hanno scoperto che, seguendo la scia degli Euro 2012, i siti ufficiali di club calcistici europei, fan club e associazioni calcistiche sono stati violati da attacchi hacker. L'autore del reato ha sottratto e diffuso su Internet nomi, username, password, indirizzi email, numeri di telefono, indirizzi IP e talvolta anche informazioni riguardanti account bancari.
Ad essere stati colpiti, per il momento, sono stati alcuni siti di noti Club calcistici italiani, spagnoli, greci, tedeschi e olandesi. Dietro tale atto si nascondono motivazioni politiche riconducibili al cosiddetto "hacktivism". Come dichiarato pubblicamente dall’autore un paio di giorni fa, egli contesta i profitti delle squadre di calcio mentre l'attuale crisi economica grava sul ceto medio portandolo verso la rovina.
A livello tecnico, i veicoli d'attacco sono stati SQL Injection e CRLF Injection. La prima, iniettando codice all'interno di un’istruzione SQL, consente di copiare, modificare, cancellare dati, ecc. La seconda prevede l'invio di una richiesta "http" preparata appositamente per manipolare la risposta del webserver. L'attacco CRLF Injection (a volte indicato anche come HTTP Response Splitting) è un attacco Web abbastanza semplice ma estremamente potente.
Gli hacker stanno sfruttando attivamente questa vulnerabilità delle applicazioni Web per eseguire una grande varietà di attacchi che includono XSS cross-site scripting, cross-user defacement, posizionamento della web-cache client, dirottamento di pagine web e una miriade di altri attacchi correlati. G Data ha provveduto ad avvisare dell'accaduto i club calcistici interessati e si rende disponibile a fornire assistenza qualora fosse necessaria.
Quali potrebbero essere le conseguenze di questo attacco?
- Essendo un attacco mirato ai fun di calcio, gli hacker potrebbero lanciare un'azione di spam "personalizzata" confezionando contenuti calcistici infetti;
- attraverso il social engineering, persone malintenzionate potrebbero prendere informazioni sulle singole persone, fingersi dipendenti della società di calcio attaccata e contattare le vittime, per telefono o via mail, estorcendo loro informazioni di qualsiasi tipo;
- i dati diffusi su web potrebbero essere utilizzati per accedere ad altri servizi web delle vittime, considerando che spesso gli utenti, seguendo un comportamento sbagliato, utilizzano i medesimi dati di accesso (username/email e password) per più servizi.
Per proteggervi dalla minaccia, dunque, è consigliabile cambiare con frequenza le password che utilizzate per accedere ai vari siti Web, non utilizzare la stessa per più di un servizio e prestare particolare attenzione a tutte le comunicazioni insolite che ricevete, specialmente se in questo periodo riguardano le tematiche calcistiche.
Apple rilascia la versione 5.1.4 di Safari, corrette numerose vulnerabilità
Apple ha rilasciato Safari 5.1.4, l'ultima versione del popolare browser, portando non solo il miglioramento della funzione di servizio, ma anche alcuni aggiornamenti che si rivolgono a buchi di sicurezza che potrebbero consentire ad un hacker di causare gravi danni. Tra i bug corretti figura uno relativo alla gestione degli elementi in Flash e la gestione delle schede. Inoltre una serie di problematiche relative alla gestione di PDF.
Importante patch per Adobe Flash Player tappa vulnerabilità zero-day
Una vulnerabilità zero-day che esiste in Adobe Flash Player 11.1.102.55 e versioni precedenti per Windows è attualmente sfruttata dai criminali informatici con metodi ingegneria sociale che spinge gli utenti a fare clic sui link maligni inviati via email. In risposta alla falla che colpisce a quanto pare i clienti solo su Internet Explorer, Adobe ha rilasciato Flash Player 11.1.102.62. La zero-day è in realtà una cross-site scripting (XSS) che può essere utilizzato per eseguire azioni per conto di un utente su qualsiasi sito. Questo attacco ha successo solo se la vittima potenziale potrà essere indotta a cliccare sul link progettato in modo intelligente, ma come dimostra la pratica, questo non è un compito difficile per la maggior parte dei criminali cibernetici.
Wordpress 3.3.1, disponibile importante aggiornamento di sicurezza
Una nuova versione del popolare software di blogging WordPress è stata appena rilasciata. Dopo pochi giorni dal rilascio della nuova versione 3.3, a seguito della scoperta di una vulnerabilità XSS, è stata rilasciata una nuova versione per l’applicativo WordPress, la 3.3.1. Importante novità per la versione italiana è la presenza nel pacchetto XXL di un plugin di un autore italiano, inoltre sono state introdotte delle novità anche nel pacchetto XXL, eliminato un plugin (LinkLift) e aggiunti 4 nuovi.
Gli amministratori WordPress dovrebbero già vedere le notifiche di aggiornamento nella dashboard del blog che amministrano. L'aggiornamento è già pubblicizzato sul sito ufficiale di WordPress. La manutenzione e l'aggiornamento per la protezione risolve un cross-site scripting (XSS) che interessa WordPress 3.3. Secondo un post sul blog dei ricercatori di sicurezza Aditya Modha e Samir Shah, il buco colpisce casi di WordPress sfruttando un problema nel form di pubblicazione dei commenti.
Oltre a chiudere il buco di sicurezza, l'aggiornamento risolve alcuni bug riscontrati nella versione precedente, tra cui due questioni ad alta priorità: quella relativa al tabindex che potrebbero causare agli utenti di perdere una modifica o risposta, e l'altro è nello script loader. Il post che annuncia la nuova versione di WordPress menziona 15 correzioni di manutenzione collegati e fix relativi alla sicurezza che sono state applicate alla nuova versione. I link alla lista bug tracker dettagliano tutti i fix, tranne che il problema di sicurezza.
E' possibile come al solito aggiornare il blog subito all'interno del cruscotto admin se è stato configurato per questo, o tramite client di trasferimento di file, se la prima opzione non è disponibile. Gli amministratori WordPress sono invitati ad aggiornare il loro blog il più presto possibile per proteggerlo dalla vulnerabilità di sicurezza e per risolvere i problemi di stabilità che sono stati risolti con l'aggiornamento. Download Wordpress 3.3.1 in italiano.
Fonte: H Online
Via: Wordpress
Adobe Flex SDK, patch di sicurezza risolve una vulnerabilità XSS
Una patch di sicurezza per il Flex SDK è ora disponibile per risolvere una vulnerabilità cross-site scripting (XSS) in molte applicazioni Flex. Queste applicazioni devono essere patchate per proteggere i dati dell'utente. È possibile rivedere il bollettino per determinare quale applicazioni sono a rischio e ottenere le istruzioni su come patcharle. Tutte le applicazioni web-based Flex (non AIR-based) realizzate con qualsiasi versione di Flex 3.x (comprese 3.0, 3.0.1, 3.1, 3.2, 3.3, 3.4, 3.4.1, 3.5, 3,5 A e 3,6) sono vulnerabili.
Le applicazioni Web-based Flex (non AIR-based) realizzate con qualsiasi versione di Flex 4.x (compresa 4.0, 4.1, 4.5 e 4.5.1), che sono state compilate utilizzando il collegamento statico delle librerie di Flex, piuttosto che il collegamento RSL (runtime shared library) sono vulnerabili, tranne in alcuni casi che implicano l'uso di font incorporati. La maggior parte delle applicazioni 4.x Flex che sono state compilate in modo predefinito (in particolare, utilizzando il collegamento RSL) non saranno vulnerabili, ma ci sono rari casi in cui possono essere vulnerabili.
Le applicazioni Flex che sono costruite utilizzando qualsiasi versione di Flex precedenti alla 3.0 non sono vulnerabili. Le applicazioni Flex che sono AIR-based (non web-based) non sono vulnerabili. I file SWF che sono stati creati senza l'utilizzo di Flex (come i file creati in Adobe Flash Professional) non sono vulnerabili. Un modo semplice e veloce per riparare il file SWF dell'applicazione potrebbe essere quello di installare ed eseguire il file SWF dello strumento di patching fornito APSB11_25_Patch_Tool.air, che andrà a sostituire il file SWF dell'applicazione.
Questo produce un file di patch ma per il resto SWF indentici, che dovrebbero essere scambiati per sostituire il file SWF originale sul sito della distribuzione. Per utilizzare il file SWF-patching tool assicurarsi di avere il runtime Adobe AIR installato. Se non lo si ha, scaricarlo e installarlo da http://get.adobe.com/air/. Se si hanno domande sul bollettino della sicurezza, si può inviare una mail a PSIRT@adobe.com.
Via: Adobe Blog
Adobe Flash rilascia aggiornamento per patchare vulnerabilità critica
Adobe ha appena rilasciato l'aggiornamento APSB11-26 per il suo software Flash, arrivando così alla versione 10.3.183.10 per Windows, Mac, Solaris e Linux, e alla versione 10.3.186.7 per Android. Il rilascio corregge sei vulnerabilità in Flash Player, una delle quali è stata usata in attacchi mirati. Questo bug è una falla cross-site scripting che potrebbe consentire a pagine Web malintenzionate di intraprendere azioni per conto dell'utente connesso. Adobe ha valutato questo aggiornamento come critico.
Vulnerabilità Critiche sono state identificate in Adobe Flash Player 10.3.183.7 e versioni precedenti per Windows, Macintosh, Linux e Solaris, e Adobe Flash Player 10.3.186.6 e versioni precedenti per Android. Queste vulnerabilità possono causare un crash e consentire ad eventuali attacker di prendere il controllo del sistema interessato. Ci sono rapporti che una di queste vulnerabilità (CVE-2011-2444) viene sfruttata in attacchi mirati progettati per ingannare l'utente a cliccare su un link maligno consegnato in un messaggio di posta elettronica.
Questa universale cross-site scripting potrebbe essere utilizzata per intraprendere azioni per conto di un utente su qualsiasi sito web o il fornitore di webmail se l'utente visita un sito web malevolo. Adobe consiglia agli utenti di Adobe Flash Player 10.3.183.7 e versioni precedenti per Windows, Macintosh, Linux e Solaris l'aggiornamento ad Adobe Flash Player 10.3.183.10. Gli utenti di Adobe Flash Player per Android 10.3.186.6 e versioni precedenti dovrebbero aggiornare ad Adobe Flash Player per Android 10.3.186.7.
Per verificare la versione di Adobe Flash Player installata sul proprio sistema, accedere alla pagina Informazioni su Flash Player, oppure fare clic destro sul contenuto eseguito in Flash Player e selezionare "Informazioni su Adobe (o Macromedia) Flash Player" dal menu. Se si utilizzate più browser, eseguire la verifica per ogni browser installato sul sistema. Per verificare la versione di Adobe Flash Player per Android, andare su Impostazioni> Applicazioni> Gestione Applicazioni> Adobe Flash Player 10.x. Chrome si aggiorna automaticamente quando una nuova versione di Flash Player è disponibile, per proteggere gli utenti con gli ultimi aggiornamenti di sicurezza.
Adobe rilascia patch di sicurezza per Flash Media, RoboHelp e Player
Adobe ha rilasciato gli aggiornamenti di sicurezza per Flash Media Server, Photoshop CS5 e RoboHelp al fine di affrontare vulnerabilità critiche di sicurezza dei prodotti. Il difetto rattoppato in Flash Media Server (FMS) può essere sfruttato da un utente malintenzionato per ottenere una condizione di Denial of service e prevenire che utenti legittimi possano accedere al contenuto. La vulnerabilità è stata identificata come CVE-2011-2132 nel Common Vulnerabilities and Exposures del database ed è accreditato al Knud Erik Højgaard di nsense.
Vulnerabilità XSS in Skype consente di dirottare le sessioni Web
Una vulnerabilità cross-site scripting (XSS), che consente agli aggressori di dirottare le sessioni web è stata identificata in Skype. La debolezza XSS, simile a quella di maggio, è stata scoperta da un hacker armeno di nome Levent Kayan che ha notificato a Skype e resa pubblica sul suo blog. La vulnerabilità si trova nel client VoIP "mobile phone" ed è il risultato della validazione dell'input improprio in quel campo. La vulnerabilità di maggio permetteva agli utenti di ingannare i client Mac di Skype in esecuzione di codice arbitrario in quanto il client non controllava, o sterilizzava, i messaggi istantanei per assicurarsi che fossero liberi da codice maligno. Skype aveva reso noto sul suo blog di aver reso disponibile una patch di bassa priorità. "Questo nuovo aggiornamento include alcune ulteriori aggiornamenti e correzioni di bug", si legge. Al momento, l'hacker armeno ingegnere di sicurezza di "noptrix", ha affermato nella notte di Mercoledì che una vulnerabilità XSS simile esiste altrove nel software di Skype.
Levent Kayan ha detto che la mancata disinfezione di alcune informazioni utente o le uscite rese nel client Skype potrebbero ancora consentire al codice di essere eseguito. Skype considera la vulnerabilità un problema minore, tuttavia sta sviluppando una patch che sarà disponibile la prossima settimana. In particolare, Kayan sostiene che "è possibile vedere le informazioni sulle sessioni di utenti remoti", in quanto un utente malintenzionato potrebbe utilizzarli per farsi passare come l'utente remoto ed effettuare chiamate sul proprio account. La falla permetterebbe a chiunque di dirottare l'account dei propri contatti, inserendo una stringa di codice nel campo "cellulare" dell'utente. Fino a quando Skype non pubblicherà un fix, Kayan suggerisce agli utenti di essere prudenti eseguendo il programma all'interno di una macchina virtuale sul proprio computer. Oltre a questo, egli consiglia di "Non aggiungere contatti, tranne gli amici. Ma anche gli amici possono essere sfruttati".
Adobe rilascia importante patch per risolvere una grave vulnerabilità XSS
Adobe ha rilasciato un nuovo aggiornamento per Flash Player, al fine di risolvere un cross-site scripting (XSS) che viene attivamente sfruttata in natura. "Questa vulnerabilità universale cross-site scripting (CVE-2011-2107) potrebbe essere utilizzata per prendere azioni per conto di un utente su qualsiasi sito web o di fornitore di servizi webmail, se l'utente visita un sito web "maligno", mette in guardia Adobe nel suo bollettino sulla sicurezza.
Ci sono resoconti che questa vulnerabilità venga sfruttata in attacchi tramite e-mail che cercano di convincere gli utenti a cliccare su link artiginali pericolosi. Mentre gli attacchi che includono XSS e link contenuti in email di ingegneria sociale sono stati descritti come proof-of-concept per lo sfruttamento di molti cross-site scripting in passato, la tecnica è stata raramente avvistata in natura.
Questo significa che gli attacchi ad Adobe, che sono presi in natura, sono piuttosto inusuali. La vulnerabilità è classificata come importante e Adobe consiglia agli utenti di eseguire l'aggiornamento a Flash Player 10.3.181.22 per Windows, Macintosh, Linux e Solaris e 10.3.181.23 per ActiveX. L'aggiornamento per Android è previsto entro questa settimana. Di solito, le vulnerabilità di Flash Player impattano anche Adobe Reader e Acrobat per la componente in bundle authplay.dll che consente la riproduzione di supporto Flash nei documenti PDF.
Tuttavia, la società non ha ancora stabilito se e come questo difetto impatti su altri prodotti. "Adobe sta ancora studiando l'impatto sulla componente authplay.dll fornita con Adobe Reader e Acrobat X (10.0.2) e 10.xe 9.x versioni precedenti di Adobe Reader e Acrobat per sistemi operativi Windows e Macintosh. Adobe non è a conoscenza di attacchi diretti Adobe Reader o Acrobat in natura", dichiara il venditore.
Per verificare la versione di Adobe Flash Player installato sul proprio sistema, accedere alla pagina Informazioni su Flash Player, oppure fare clic destro sul contenuto eseguito in Flash Player e selezionare "Informazioni su Adobe (o Macromedia) Flash Player" dal menu. Se si utilizzano più browser, eseguire la verifica per ogni browser installato sul sistema.
Per verificare la versione di Adobe Flash Player per Android, andare in Impostazioni> Applicazioni> Gestione Applicazioni> Adobe Flash Player 10.x. Adobe consiglia a tutti gli utenti di Adobe Flash Player e versioni precedenti 10.3.181.16 per Windows, Macintosh, Linux e Solaris l'aggiornamento alla versione più recente 10.3.181.22 (10.3.181.23 per ActiveX) scaricandolo dal Adobe Flash Player Download Center.
Gli utenti Windows e di Adobe Flash Player per Macintosh 10.3.181.16 possibile installare l'aggiornamento attraverso il meccanismo di aggiornamento automatico integrato nel prodotto quando viene richiesto. Adobe prevede di rendere disponibile un aggiornamento per Flash Player 10.3.185.22 per Android durante la settimana del 6 giugno 2011.
Facebook vulnerabilità, Worm XSS distribuisce spam su bacheche e chat
Una vulnerabilità cross-site scripting su Facebook è stata sfruttata dagli hacker per creare un worm XSS con lo scopo di distribuire spam di prodotti per la perdita di peso. Secondo i ricercatori di sicurezza di Symantec che hanno analizzato l'attacco, la persistente vulnerabilità XSS leveraged è situata da qualche parte nel modulo di pubblicazione delle applicazioni. Questo ha permesso agli aggressori di iniettare codice JavaScript maligno in modo permanente tramite applicazioni di pagine Facebook canaglia, appositamente predisposte. Poiché le pagine sono risultate ospitate in Facebook.com, il codice canaglia è stato eseguito dal browser, nel contesto del dominio. Normalmente la sceneggiatura dovrebbe essere rimossa dai filtri antispam prima che la pagina venga mostrata all'utente, ma in questo caso, è stata in grado di passarne attraverso. Lo script maligno sarà poi eseguito nel contesto di Facebook.com, che permette di effettuare le richieste quali la sessione dell'utente. Tenete a mente questo avviene prima che la domanda richieda alcuna autorizzazione. Connessi a Facebook è sufficiente visitare la pagina appositamente predisposta per farla partire, come quando un utente visualizza dei nuovi messaggi.
Questo ha permesso agli aggressori di agire alle spalle degli utenti autenticati e abusare di loro per eseguire azioni non autorizzate. I collegamenti alle pagine canaglia venivano distribuiti tramite messaggi privati che recitavano: "Hey, What the hell are you doing in this video? Is this dancing or what?? lol [link]" ("Ehi, che diavolo stai facendo in questo video? E' questa danza o cosa? lol [link]"). Secondo gli esperti di GFI Labs, agli utenti che hanno visitato la pagina con il video veniva richiesto un falso aggiornamento di Flash Player ed è stato chiesto loro di non interrompere il processo. Questo è stato usato come una distrazione per guadagnare tempo per eseguire l'attacco vero. Mentre gli utenti rimanevano in attesa, sullo sfondo il codice JavaScript maligno otteneva il loro ID utente e costringeva il loro browser ad inviare aggiornamenti di stato che hanno promosso i prodotti di perdita di peso e iPads gratis. "Questi collegamenti spam puntano a pagine innocue ma fastidiose. Visitare questi siti non infetta il vostro profilo, almeno non al momento della stesura di questo articolo", hanno scritto i ricercatori di Symantec. Il codice inserito permette di leggere anche la lista dei propri amici e manda messaggi privati, come quello già citato, al fine di autopropagarsi. Misure sono già in atto per bloccare ogni ulteriore tentativo di sfruttamento della vulnerabilità.
Facebook: assunto giovane hacker che lo ha sfidato con un virus
Infastidisce Facebook e viene assunto dalla società. Non sapendo cosa fare, il 19enne Chris Putnam, studente dell’Università della Georgia, ha creato un virus ‘worm’ in grado di infastidire il social network creato da Mark Zuckerberg. Dopo le lamentele degli utenti, ovvero dopo meno di 24 ore, il giovane, attraverso codici e algoritmi ha attirato l’attenzione del miliardario più giovane del pianeta ed è stato assunto dal colosso di Palo Alto. Ad aiutare il 19enne sono due amici, Marcel Laverdet e Kyle Stoneman, ma il protagonista è lui. Il virus si diffonde su Facebook con il suo nome, una richiesta di amicizia, e la modifica del profilo dell’utente che accetta. Da lì in poi la possibilità di intervenire sul profilo dell’utente. Putnam riesce ad infettare anche i profili di alcuni dipendenti della sede di Palo Alto. Digitando il nome di Chris Putnam su Facebook, appare una foto sfocata, e un "mi piace" sottoscritto da circa 30mila persone. Putnam è un hacker nato nel 1988 che ha sfidato con un virus il grande social network. Il suo scopo non era infastidire Zuckerberg, ma farsi notare. La sua avventura ha inizio nel 2005 quando Chris, allora 19enne, studiava alla Georgia Southern University e insieme ai suoi due amici, decise di creare un worm che si replicava grazie a un exploit XSS (Samy XSS) tramite un campo non trattato correttamente. Il worm era in grado di fare tre cose: chiedeva l'amicizia all'account di Chris, si replicava nel profilo e cambiava la grafica del profilo dell'utente replicando fedelmente quella di MySpace.
Il worm code JS/Spacehero-A si replicava di utente in utente in modo rapido e silenzioso, diffondendosi in modo virale attraverso gli amici che guardavano il profilo di qualcun altro. I tre hacker potevano così modificare rapidamente lo script principale per produrre una serie di effetti a sorpresa sugli account che passavano sotto il loro controllo. "Era un lavoro che faceva molto effetto e riarrangiava tutti i campi del profilo in sgradevoli caselle di MySpace e schemi colorati", ha raccontato Putnam. Questo li rendeva però facilmente rintracciabili. In meno di 24 ore dal rilascio del worm, Putnam venne contattato da Dustin Moscovitz, uno dei co-fondatori di Facebook. Con la diffusione del virus gli utenti contagiati avevano cominciato subito a lamentarsi. Anche numerosi dipendenti di Facebook erano stati infettati, incluso un account interno di prova chiamato The Creator. Il fatto che Moskovitz conoscesse la mia identità non fu una grande sorpresa dal momento che l'interazione del worm con il mio account era scontata. La reazione di Moskovitz fu comunque divertita. In cambio di tanta compiacenza, Putnam iniziò a rivelare il worm nei dettagli insieme ai punti deboli che aveva identificato nel social network. Dopo circa un mese gli fu chiesto se volesse lavorare per Facebook. Oggi lavora insieme al suo amico Marcel Laverdet insieme allo staff del Social Network più famoso del mondo. Trovate il documento in formato PDF dell'intero procedimento e del codice exploit a questa pagina.
Twitter attaccato da hacker
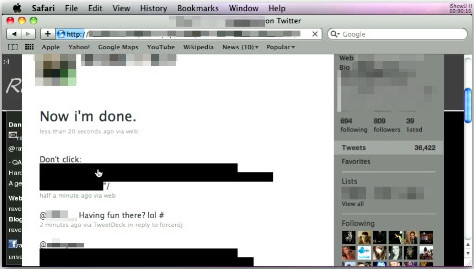
Il popolare social network Twitter, da pochi giorni aggiornato nella grafica e nelle funzionalità, è stato vittima questa mattina di un attacco hacker. L'intrusione è stata possibile grazie a una falla di sicurezza della nuova piattaforma, con lo scopo di renderla completamente inutilizzabile. Si tratta di un XSS ben architettato che permette il propagarsi del codice JavaScript in modo virale da account ad account in modo simile a quanto avviene nei worm. I gestori di Twitter sono stati costretti a sospendere il servizio per alcune ore, ma hanno prontamente messo a punto il patch per bloccare la lacuna nel sistema di sicurezza. La procedura utilizzata è stata quella di inserire codice malevolo direttamente all'interno dei profili: passandoci sopra il puntatore del mouse il codice malevolo si rigenerava automaticamente sul profilo del malcapitato utente.
Nella home page del sito e' apparsa la scritta 'Twitter got hacked' mentre gli utenti hanno visto scattare il collegamento ad altri siti anche solo facendo transitare il mouse sopra il link. Sul blog del sito la società ha scritto che l'attacco è "completamente contenuto" e non è più in grado di nuocere. Il problema riguardava solamente gli utenti via web che utilizzavano Twitter.com, e non quelli che accedevano tramite diverse applicazioni software. Twitter ha fatto sapere che non vi è alcuna necessità di modificare le password in quanto le informazioni relative all'account utente non sono state compromesse a causa di questo exploit. Per ripulire i retweet infetti dal proprio account basta accedere alla versione mobile di Twitter, fare login e provvedere alla cancellazione manuale di tutti i retweet che si sono generati.
Via: http://www.sophos.com/pressoffice/
Patch correttive per Firefox e Adobe Flash Player
Nelle scorse ore Mozilla ha rilasciato due versioni aggiornate di Firefox, la 3.5.8 e la 3.0.18, che risolvono diversi bug relativi alla sicurezza e alla stabilità del programma. Nessun aggiornamento, invece, per la più recente major release di Firefox, la 3.6. Firefox 3.5.8 e 3.0.18 correggono le stesse vulnerabilità, in tutto cinque: due di queste sono classificate di rischio moderato, tre di rischio massimo. Le falle meno gravi sono entrambe di tipo cross-site scripting (XSS), e possono essere utilizzate da siti maligni per rubare informazioni personali dell'utente; le tre falle più serie potrebbero invece essere utilizzate da un malintenzionato per causare il crash del browser ed eseguire del codice a sua scelta sul computer della vittima.
Come sempre, le versioni più aggiornate di Firefox possono essere scaricate da Mozilla Italia, oltre che attraverso il sistema automatico degli aggiornamenti integrato nel browser. Anche Adobe negli scorsi giorni ha distribuito un update urgente per Adobe Acrobat 9.3 e Adobe Reader 9.3. L'aggiornamento, contenuto nelle nuove versioni 9.3.1 e 8.2.1 dei due celebri programmi, interessa tutte le piattaforme supportate (Windows, Mac e Unix) e risolve due vulnerabilità: una di tipo cross-domain, già corretta da Adobe all'inizio del mese in Flash Player, e una relativa alla corruzione della memoria, potenzialmente sfruttabile da malintenzionati per prendere il controllo del sistema. Potete effettuare l'aggiornamento direttamente dal sito ufficiale di Adobe.
Fonte: Punto Informatico
Iscriviti a:
Post (Atom)